
Các bước nâng cấp bảo mật website
Mục lục
- Đánh giá tình trạng bảo mật website trước khi nâng cấp
- Sao lưu dữ liệu và thử nghiệm trước khi triển khai
- Cập nhật CMS, plugin và siết bảo mật tài khoản quản trị
- Cấu hình HTTPS và bảo vệ dữ liệu trong quá trình truyền
- Triển khai WAF và các lớp phòng vệ trước lưu lượng độc hại
- Làm sạch mã nguồn và bảo vệ cơ sở dữ liệu
- Kiểm thử bảo mật sau khi nâng cấp website
- Thiết lập giám sát và quy trình duy trì bảo mật
Nâng cấp bảo mật website nên được thực hiện theo một quy trình có kiểm soát: đánh giá lỗ hổng, sao lưu và thử nghiệm, cập nhật CMS/plugin, siết quyền truy cập, cấu hình HTTPS và lớp phòng vệ, rồi kiểm thử và giám sát định kỳ để giảm nguy cơ bị khai thác
Không nên bắt đầu bằng việc cài thêm một plugin bảo mật. Quy trình hiệu quả cần xử lý theo nhiều lớp, từ mã nguồn và tài khoản quản trị đến dữ liệu, lưu lượng truy cập và khả năng phát hiện sự cố. Trước khi thay đổi hệ thống, cần có bản sao lưu và môi trường thử nghiệm để hạn chế nguy cơ nâng cấp làm website gián đoạn hoặc mất dữ liệu.
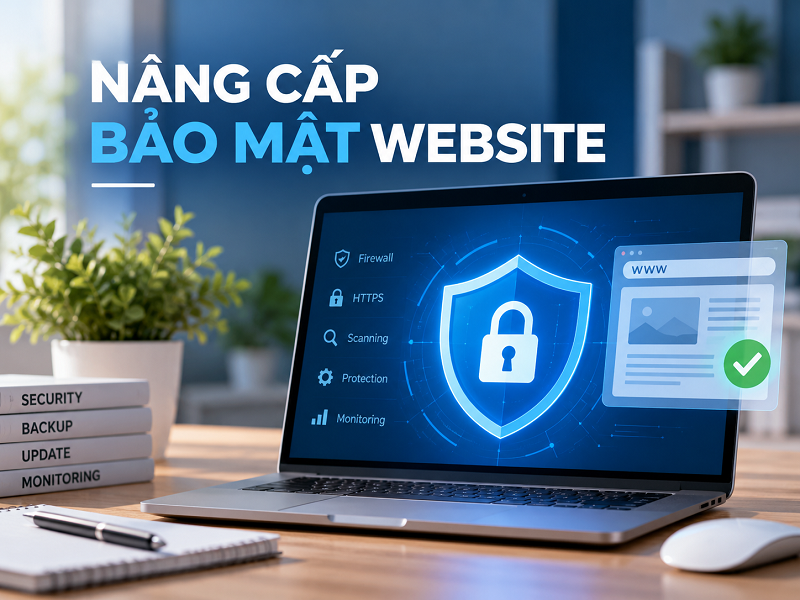
Đánh giá tình trạng bảo mật website trước khi nâng cấp
Bước đầu tiên là xác định website đang có điểm yếu nào và thành phần nào cần ưu tiên xử lý. Việc này giúp tránh cập nhật hoặc cài đặt công cụ theo cách dàn trải mà không giải quyết đúng rủi ro.
Kiểm tra lỗ hổng và thành phần lỗi thời
Rà soát toàn bộ CMS, plugin, theme, thư viện và mã tùy chỉnh đang chạy trên website. Cần đặc biệt chú ý những thành phần đã hết hỗ trợ hoặc không còn nhận bản vá bảo mật
Các nhóm vấn đề cần kiểm tra gồm:
- Lỗ hổng đã được công bố trong CMS hoặc plugin
- Plugin và theme không còn được duy trì
- Thành phần không sử dụng nhưng vẫn được cài đặt
- Tài khoản quản trị không còn nhu cầu sử dụng
- Cấu hình máy chủ hoặc ứng dụng đang dùng thiết lập quá rộng
Có thể sử dụng công cụ quét bảo mật để hỗ trợ phát hiện dấu hiệu bất thường, nhưng kết quả quét nên được đối chiếu lại trước khi thay đổi hệ thống.
Phân tích log và dấu hiệu truy cập bất thường
Log máy chủ và nhật ký đăng nhập giúp nhận diện hành vi có thể liên quan đến tấn công hoặc dò quét
Một số dấu hiệu đáng chú ý:
- Nhiều lần đăng nhập thất bại liên tiếp
- Lưu lượng tăng đột biến trong thời gian ngắn
- Nhiều yêu cầu lặp lại tới cùng một đường dẫn nhạy cảm
- Yêu cầu bất thường tới file quản trị hoặc file hệ thống
- Tài khoản có hoạt động ngoài thời điểm hoặc hành vi thông thường
Không nên chỉ quét file rồi kết luận website an toàn. Nhật ký truy cập cung cấp thêm thông tin về cách hệ thống đang bị sử dụng và giúp xác định vấn đề cần xử lý trước
Sao lưu dữ liệu và thử nghiệm trước khi triển khai
Đây là bước bảo vệ khả năng phục hồi trước khi thay đổi CMS, plugin, cấu hình máy chủ hoặc mã nguồn. Một bản backup có thể dùng để khôi phục website khi cập nhật lỗi, xung đột thành phần hoặc phát sinh sự cố ngoài dự kiến.
Backup toàn bộ website và cơ sở dữ liệu
Nên sao lưu tối thiểu:
- Mã nguồn và các file cần thiết của website
- Cơ sở dữ liệu
- File cấu hình quan trọng
- Dữ liệu người dùng hoặc dữ liệu nghiệp vụ nếu website có lưu trữ
Không nên chỉ lưu bản backup trên cùng máy chủ đang vận hành website. Bản sao nên được lưu ở một vị trí độc lập và cần kiểm tra khả năng khôi phục thay vì chỉ kiểm tra việc tạo file backup thành công
Triển khai trên staging trước
Các thay đổi lớn nên được thử nghiệm trên môi trường staging trước khi đưa lên website chính thức. Đây là nơi kiểm tra khả năng tương thích giữa CMS, plugin, theme, phiên bản máy chủ và các công cụ bảo mật
Sau khi thử nghiệm, cần kiểm tra:
- Đăng nhập và phân quyền
- Form liên hệ hoặc chức năng gửi dữ liệu
- Giỏ hàng và thanh toán nếu có
- Tích hợp API và dịch vụ bên thứ ba
- Hiển thị trên các trang quan trọng
- Log và cảnh báo sau khi bật công cụ bảo mật
Cập nhật CMS, plugin và siết bảo mật tài khoản quản trị
Các thành phần phần mềm cũ có thể chứa lỗ hổng đã được công khai, trong khi tài khoản quản trị bị chiếm quyền có thể tạo điều kiện cho kẻ tấn công kiểm soát website. Vì vậy, cập nhật phần mềm và bảo vệ quyền truy cập cần được thực hiện song song.
Cập nhật CMS, plugin và theme
Ưu tiên xử lý các bản cập nhật có bản vá bảo mật. Trước khi cập nhật trên môi trường chính thức, cần kiểm tra thay đổi và khả năng tương thích
Checklist cần thực hiện:
- Cập nhật CMS lên phiên bản được hỗ trợ
- Cập nhật plugin và theme
- Gỡ plugin và theme không còn sử dụng
- Thay thế thành phần không còn được duy trì
- Kiểm tra website sau mỗi nhóm thay đổi quan trọng
Không nên giữ một plugin chỉ vì đang có chức năng hữu ích nếu thành phần đó không còn được duy trì và không có phương án giảm thiểu rủi ro đáng tin cậy
Kích hoạt xác thực hai yếu tố
2FA tạo thêm một lớp xác minh ngoài mật khẩu. Khi mật khẩu bị lộ, kẻ tấn công vẫn phải vượt qua bước xác thực thứ hai mới có thể đăng nhập
Nên áp dụng 2FA cho:
- Tài khoản quản trị
- Tài khoản có quyền chỉnh sửa mã nguồn hoặc plugin
- Tài khoản có quyền truy cập dữ liệu nhạy cảm
- Các tài khoản khác có đặc quyền cao
Áp dụng nguyên tắc quyền tối thiểu
Mỗi tài khoản chỉ nên có quyền cần thiết cho công việc. Không nên dùng chung một tài khoản quản trị cho nhiều người hoặc cấp quyền admin khi tài khoản chỉ cần chỉnh sửa nội dung
Cần định kỳ:
- Xóa tài khoản không còn sử dụng
- Đổi hoặc thu hồi quyền khi nhân sự thay đổi
- Kiểm tra tài khoản có quyền cao
- Hạn chế quyền truy cập vào khu vực quản trị theo khả năng của hệ thống
Cấu hình HTTPS và bảo vệ dữ liệu trong quá trình truyền
HTTPS bảo vệ dữ liệu trao đổi giữa trình duyệt và máy chủ bằng cơ chế mã hóa, đặc biệt quan trọng khi website xử lý thông tin đăng nhập, biểu mẫu hoặc giao dịch.
Cài đặt và gia hạn chứng chỉ TLS
Sau khi cấu hình chứng chỉ, cần kiểm tra:
- Website truy cập ổn định qua HTTPS
- Chứng chỉ còn hiệu lực
- Phiên bản HTTP không còn được sử dụng ngoài nhu cầu chuyển hướng
- Các tài nguyên trên trang cũng được tải qua HTTPS
Cần xử lý lỗi mixed content để tránh việc trang HTTPS vẫn tải tài nguyên không an toàn qua HTTP
Kiểm tra chuyển hướng và URL nội bộ
Sau khi chuyển sang HTTPS, cần rà soát:
- Canonical URL
- Liên kết nội bộ
- Sitemap
- Các URL trong cấu hình CMS
- Tài nguyên JavaScript, CSS và hình ảnh
- Các endpoint tích hợp với dịch vụ bên ngoài
HTTPS giúp bảo vệ kết nối, nhưng không thay thế việc vá lỗ hổng ứng dụng hoặc kiểm soát quyền truy cập
Triển khai WAF và các lớp phòng vệ trước lưu lượng độc hại
Tường lửa ứng dụng web giúp lọc yêu cầu trước khi chúng đi sâu vào ứng dụng. Lớp phòng vệ này đặc biệt hữu ích khi website có lượng truy cập lớn hoặc thường xuyên phải xử lý các yêu cầu tự động
Cấu hình WAF
WAF có thể được sử dụng để:
- Lọc yêu cầu có dấu hiệu độc hại
- Giảm các truy vấn bất thường tới ứng dụng
- Hạn chế một số kiểu tấn công phổ biến
- Tạo quy tắc chặn dựa trên IP, đường dẫn hoặc mẫu yêu cầu
- Giảm lượng lưu lượng không mong muốn tới máy chủ
WAF không nên được xem là phương án thay thế cho việc cập nhật CMS và plugin. Nếu lỗ hổng tồn tại trong ứng dụng, vẫn cần xử lý nguyên nhân gốc
Giảm tác động của DDoS và bot độc hại
Website có thể kết hợp WAF, CDN và cơ chế giới hạn tốc độ truy cập để giảm lượng yêu cầu bất thường đi tới máy chủ
Các điểm cần kiểm tra gồm:
- Ngưỡng request cho các endpoint nhạy cảm
- Bảo vệ trang đăng nhập
- Giới hạn các request lặp lại bất thường
- Quy tắc cho bot và lưu lượng tự động
- Khả năng hấp thụ lưu lượng lớn của hạ tầng hiện tại
Làm sạch mã nguồn và bảo vệ cơ sở dữ liệu
Sau khi xử lý các lớp truy cập và lưu lượng, cần giảm rủi ro ngay trong ứng dụng và dữ liệu. Đây là phần quan trọng vì nhiều cuộc tấn công khai thác đầu vào không được kiểm soát hoặc quyền truy cập dữ liệu quá rộng
Loại bỏ mã và thành phần không cần thiết
Mỗi plugin, thư viện hoặc đoạn mã bổ sung đều làm tăng bề mặt tấn công của website. Vì vậy, những thành phần không còn chức năng thực tế nên được gỡ bỏ thay vì chỉ tắt tạm thời
Nên rà soát:
- Plugin không còn sử dụng
- Theme không sử dụng
- Tài khoản kỹ thuật cũ
- File tạm hoặc file sao lưu để sai vị trí
- Mã tùy chỉnh không còn cần thiết
- Endpoint không được sử dụng
Bảo vệ dữ liệu nhạy cảm
Mật khẩu không nên được lưu ở dạng văn bản thuần. Cần sử dụng cơ chế băm mật khẩu phù hợp với hệ thống xác thực thay vì tự thiết kế thuật toán riêng
Với dữ liệu nhạy cảm khác, cần xác định rõ:
- Dữ liệu nào thực sự cần lưu
- Ai được phép truy cập
- Dữ liệu được truyền và lưu trữ ở đâu
- Khi nào dữ liệu cần mã hóa
- Khi nào dữ liệu có thể được xóa
Ngăn SQL Injection và XSS
Đối với dữ liệu đầu vào từ người dùng, ứng dụng cần kiểm soát cả truy vấn tới cơ sở dữ liệu và cách dữ liệu được đưa trở lại giao diện
Các biện pháp quan trọng gồm:
- Dùng prepared statements hoặc cơ chế truy vấn tham số hóa
- Kiểm tra và xác thực dữ liệu đầu vào
- Escape hoặc encode dữ liệu khi đưa vào HTML theo đúng ngữ cảnh
- Không đưa trực tiếp dữ liệu người dùng vào câu lệnh truy vấn
- Kiểm thử các biểu mẫu và endpoint nhận dữ liệu
Kiểm thử bảo mật sau khi nâng cấp website
Nâng cấp chỉ được xem là hoàn tất khi các thay đổi đã được kiểm tra lại trên môi trường thực tế. Một cấu hình mới có thể làm tăng bảo mật nhưng đồng thời gây lỗi chức năng hoặc tạo ra một đường truy cập ngoài dự kiến
Kiểm tra lại chức năng quan trọng
Sau khi triển khai, cần kiểm tra các luồng chính:
- Đăng nhập và đăng xuất
- Phân quyền người dùng
- Form và chức năng gửi dữ liệu
- Đăng ký hoặc đặt hàng
- Thanh toán nếu có
- API và tích hợp bên thứ ba
- Trang quản trị
Quét lại lỗ hổng và kiểm tra cấu hình
Thực hiện lại quá trình quét để xác nhận những điểm yếu đã xử lý thực sự được khắc phục. Đồng thời kiểm tra các cấu hình mới liên quan đến HTTPS, WAF, quyền truy cập và cảnh báo
Không nên chỉ kiểm tra trạng thái “website đang hoạt động”. Cần xác nhận cả hai mặt: chức năng vẫn hoạt động và các lớp bảo vệ đang thực sự có hiệu lực
Thiết lập giám sát và quy trình duy trì bảo mật
Bảo mật website không kết thúc sau một lần nâng cấp. CMS, plugin, thư viện và hạ tầng tiếp tục thay đổi nên các điểm yếu mới có thể xuất hiện sau khi hệ thống đã được làm sạch
Lập lịch cập nhật và quét định kỳ
Nên xây dựng lịch kiểm tra phù hợp với mức độ quan trọng của website, trong đó bao gồm:
- Kiểm tra bản cập nhật bảo mật
- Rà soát plugin và theme
- Quét mã độc
- Kiểm tra log
- Rà soát tài khoản quản trị
- Kiểm tra chứng chỉ và cấu hình HTTPS
- Xác nhận backup vẫn hoạt động và có thể khôi phục
Thiết lập cảnh báo sự cố
Cảnh báo cần tập trung vào những sự kiện có khả năng yêu cầu xử lý, chẳng hạn:
- Nhiều lần đăng nhập thất bại
- Thay đổi bất thường trong file hệ thống
- Tài khoản có quyền cao đăng nhập bất thường
- Lượng truy cập tăng đột biến
- Dấu hiệu mã độc hoặc request độc hại
Chuẩn bị phương án khôi phục
Một quy trình bảo mật hoàn chỉnh cần xác định trước cách phản ứng khi xảy ra sự cố. Khi website bị xâm nhập, việc biết bản backup nào có thể sử dụng, ai chịu trách nhiệm xử lý và cách cô lập hệ thống sẽ giúp giảm thời gian gián đoạn
Nâng cấp bảo mật website hiệu quả không nằm ở việc cài càng nhiều công cụ càng tốt mà ở việc xử lý đúng thứ tự: đánh giá rủi ro, sao lưu, thử nghiệm, vá các thành phần lỗi thời, bảo vệ tài khoản và dữ liệu, bổ sung lớp phòng vệ, sau đó kiểm thử và giám sát liên tục. Trong đó, backup có khả năng khôi phục, cập nhật phần mềm và kiểm soát quyền truy cập là nền tảng; WAF, quét bảo mật và cảnh báo đóng vai trò bổ sung chứ không thay thế các biện pháp nền tảng này.



GỬI Ý KIẾN BÌNH LUẬN
